White Paper
Juan Carlos Velasco7 min readNovember 11, 2026IA como arma de ingeniería social: casos reales documentados de ataques coordinados
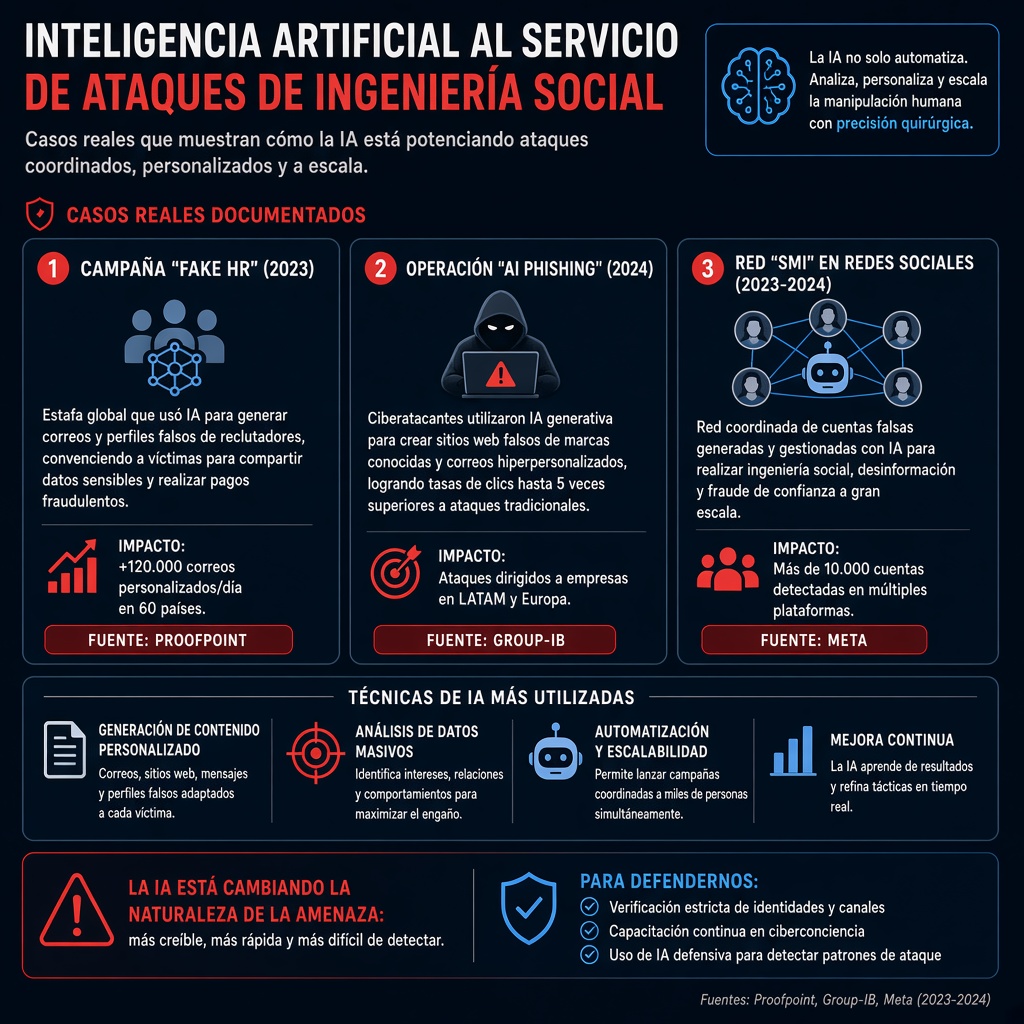
Un recorrido por los incidentes reales —desde el deepfake del CFO de Arup hasta los candidatos falsos de Corea del Norte— que muestran cómo la IA generativa ha industrializado la ingeniería social, y qué controles funcionan para defenderse.
seguridad
inteligencia artificial
ingeniería social
deepfakes
phishing
ciberseguridad
Enfoque defensivo. Este artículo documenta casos reales y públicos para ayudar a equipos de seguridad, cumplimiento y dirección a reconocer y mitigar estas amenazas. No contiene instrucciones operativas de ataque.
Resumen ejecutivo
La inteligencia artificial generativa ha transformado la ingeniería social: lo que antes requería semanas de preparación artesanal hoy se automatiza y escala. Los atacantes combinan texto hiperpersonalizado (LLMs), clonación de voz y deepfake de video en campañas coordinadas que explotan la confianza, la jerarquía y la urgencia.
El resultado son pérdidas multimillonarias y un fenómeno que los expertos llaman truth decay —la erosión de la confianza en cualquier interacción digital—: cuando ver y escuchar ya no es suficiente para creer.
En 2025 el FBI dedicó por primera vez una sección de su informe IC3 exclusivamente a fraudes habilitados por IA: 22,364 quejas y aproximadamente $893 millones en pérdidas. Ese mismo año las pérdidas totales por cibercrimen en EE.UU. alcanzaron cerca de $21 mil millones en 1,008,597 quejas.
El contexto en cifras
| Indicador | Dato | Fuente |
|---|---|---|
| Pérdidas por cibercrimen en EE.UU. (2025) | ~$21 mil millones; 1,008,597 quejas | FBI IC3 2025 |
| Primera sección dedicada a IA en el informe IC3 | 22,364 quejas, ~$893 millones en pérdidas | FBI IC3 2025 |
| Crecimiento de estafas con IA (2025) | +1,210% vs +195% del fraude tradicional | Vectra AI |
| Costo promedio de una brecha de datos en EE.UU. (2025) | Récord de $10.22 millones | Skadden |
| Eficacia del phishing generado por IA | 54% de clics vs 12% del phishing tradicional (4.5x) | Vectra AI / estudio Brightside AI |
| Velocidad de producción | Un LLM genera un correo de phishing convincente en ~5 min vs 16 horas manualmente (192x) | Vectra AI / IBM X-Force |
| Clonación de voz | ~3 segundos de audio bastan para un clon con ~85% de similitud | Vectra AI / investigación de McAfee |
Las cifras provienen de reportes públicos y pueden variar según metodología. Muchos incidentes no se denuncian, por lo que las pérdidas reales probablemente sean mayores.
Casos reales documentados
1. Arup y la videollamada deepfake del CFO — $25.6 millones (2024)
El caso más emblemático hasta la fecha. Un empleado de finanzas de la firma de ingeniería Arup fue engañado en una videollamada en vivo donde varios participantes —incluido el supuesto CFO— eran avatares deepfake. La víctima autorizó transferencias por $25.6 millones.
El incidente demostró dos cosas que cambiaron el debate de seguridad:
- El deepfake interactivo en tiempo real puede engañar a profesionales experimentados, no solo a víctimas desprevenidas.
- Ya no existen los "artefactos visuales" (parpadeo irregular, distorsión en los bordes, desincronización labial) en los que se basaban las detecciones antiguas y gran parte de la formación corporativa.
Fuente: Vectra AI — AI scams in 2026.
2. Campaña de suplantación de altos funcionarios de EE.UU. con voz sintética (mayo 2025)
El FBI emitió una alerta pública sobre una campaña sofisticada que suplantaba a altos funcionarios del gobierno mediante mensajes de texto y voz sintetizada por IA, dirigiendo a las víctimas a enlaces maliciosos bajo el pretexto de "migrar a una plataforma segura".
Es un ejemplo claro de ataque coordinado multicanal (texto + voz) dirigido específicamente a personas con acceso a información sensible, no al público general. La combinación de autoridad institucional percibida y urgencia operativa hace que la víctima no cuestione el canal.
Fuente: Skadden, julio 2026.
3. Candidatos de empleo falsos de Corea del Norte con deepfake (2024–2026)
Actores vinculados a la RPDC (Corea del Norte) han usado video deepfake y personas sintéticas en entrevistas de trabajo remotas para infiltrarse como empleados de TI en empresas occidentales. Una vez contratados, acceden a sistemas internos, roban datos o despliegan ransomware.
El caso ilustra la ingeniería social aplicada al ciclo de contratación: identidades falsas generadas por IA, documentos sintéticos, historiales laborales fabricados y entrevistas en video donde el candidato es un avatar operado en tiempo real. El punto de entrada no es el firewall — es Recursos Humanos.
Fuentes: Vectra AI; Skadden.
4. Fraude de inversión "Truman Show" con deepfake (Check Point)
Investigadores de Check Point documentaron una operación de fraude de inversiones que usaba videos deepfake de figuras públicas y plataformas falsas para atraer víctimas a "oportunidades" de inversión.
Es un ejemplo de campaña coordinada a gran escala contra el público general, no solo contra empresas: el mismo stack técnico (clonación de voz, video sintético, sitios falsos) aplicado a volumen masivo.
Fuente: Vectra AI.
5. Business Email Compromise (BEC) potenciado por IA
Los LLMs permiten generar correos ejecutivos pulidos y persuasivos a escala, alimentados con datos públicos de LinkedIn, sitios corporativos y filings regulatorios. Los atacantes suplantan a directivos, asesores externos o personal de TI, usan dominios falsos casi idénticos y fabrican urgencia y secretismo —falsas operaciones de M&A, pagos de rescate, NDAs— para evitar que la víctima verifique.
El FBI reportó más de $3 mil millones en pérdidas por BEC solo en 2025. La IA no cambió el ataque; eliminó su principal cuello de botella: la calidad y el tiempo de redacción.
Fuentes: Skadden; FBI IC3.
6. Centros de llamadas de estafa automatizados con IA
Investigación de Group-IB (2026) documenta call centers de fraude totalmente automatizados que combinan voces sintéticas, coaching guiado por LLMs y respondedores de IA entrantes, operando estafas a escala industrial.
Representan la evolución hacia agentes autónomos de fraude: sistemas que no solo generan el contenido del engaño, sino que conducen la conversación, adaptan el guion en tiempo real y escalan a un operador humano solo cuando es necesario.
Fuente: Vectra AI.
Patrones comunes en los ataques coordinados
- Reconocimiento automatizado. Raspado de LinkedIn, sitios corporativos y registros públicos para personalizar el ataque antes del primer contacto.
- Contenido generado por IA. Texto, voz y video sintéticos indistinguibles de lo auténtico, producidos en minutos.
- Suplantación de autoridad. Directivos, funcionarios, asesores externos o personal de TI: quien tiene poder para pedir y urgencia para no ser cuestionado.
- Urgencia y secretismo fabricados. Solicitudes de pago inmediatas, NDAs, pretextos de "confidencialidad regulatoria" o "operación en curso".
- Multicanal coordinado. Texto + voz + video + dominios falsos en una misma campaña, reforzándose mutuamente.
- Bypass de MFA. Llamadas haciéndose pasar por soporte de TI para obtener tokens de autenticación o forzar un reseteo.
- Monetización rápida. Transferencias bancarias, criptomonedas o robo de datos antes de que la víctima pueda verificar.
El hilo conductor no es técnico, es psicológico: todos estos ataques explotan procesos humanos de confianza y obediencia jerárquica, y la IA simplemente los vuelve más baratos, más rápidos y más creíbles.
Cómo defenderse
Las recomendaciones siguientes consolidan las publicadas por las fuentes citadas (FBI, Skadden, Vectra AI):
Controles de proceso
- Verificación fuera de banda. Confirmar toda solicitud financiera por un canal independiente: llamada a un número conocido, mensajería interna segura. Nunca al canal que originó la petición.
- Aprobación dual o multifirma para transferencias, con umbrales reforzados por monto y por novedad del beneficiario.
- Palabras clave o frases preacordadas para validar identidades en llamadas sensibles, rotadas periódicamente.
Personas
- Formación específica en deepfakes para finanzas, dirección y TI, con simulacros periódicos que reproduzcan los pretextos reales (M&A, incidente de seguridad, solicitud del CFO).
- Cultura de "preguntar no es desconfiar": el costo de una verificación incómoda es infinitamente menor al de una transferencia irreversible.
Tecnología
- Detección conductual (NDR/ITDR) que identifique anomalías de red e identidad, no solo contenido. El deepfake perfecto sigue generando un patrón de acceso anómalo.
- Revisar la implementación de MFA frente a técnicas de bypass por ingeniería social: passkeys y tokens resistentes a phishing por encima de SMS y OTP.
Legal y financiero
- Cobertura de ciberseguro que incluya explícitamente ingeniería social habilitada por IA. Muchas pólizas tienen sublímites o exclusiones para fraude por suplantación.
- Plan de respuesta a incidentes con activación temprana de asesoría legal, para preservar el privilegio abogado-cliente y cumplir obligaciones de notificación (SEC, GDPR, DORA, entre otras).
Conclusión
La IA no inventó la ingeniería social: la industrializó. Los mismos principios que funcionan desde hace décadas —autoridad, urgencia, confianza, miedo— ahora se ejecutan con video en tiempo real, voz clonada en tres segundos y correos indistinguibles de los de un directivo real.
La defensa efectiva ya no pasa por "detectar el fake". Pasa por diseñar procesos donde ninguna decisión crítica dependa de un solo canal de comunicación, y por asumir que cualquier interacción digital puede estar sintetizada.
En Arcanflows trabajamos con equipos que automatizan procesos sensibles. La lección de estos casos es directa: la automatización debe incluir los controles de verificación, no solo los pasos operativos. Un flujo que ejecuta una transferencia sin validación fuera de banda es un flujo que un atacante puede secuestrar con una llamada.
Fuentes principales
- FBI, Internet Crime Complaint Center (IC3) 2025 Report y comunicados sobre fraudes con criptomonedas e IA — fbi.gov
- Skadden, The Rising Tide of AI-Enabled Social Engineering Scams (julio 2026)
- Vectra AI, AI scams in 2026 — vectra.ai
- Check Point Research, operación "Truman Show"
- Group-IB, investigación sobre call centers automatizados (2026)
- IBM X-Force y McAfee, citados vía Vectra AI
Este artículo es informativo y educativo. No constituye asesoría legal ni de seguridad. Verifique las cifras y los requisitos regulatorios aplicables a su jurisdicción con fuentes oficiales.